NIS2 2026: non è solo una normativa. È il momento di capire quanto sei davvero esposto
Le scadenze chiave del 2026.
Il 2026 segna un passaggio cruciale per tutte le aziende. La direttiva NIS2 entra finalmente nella sua fase operativa e cambia le regole del gioco: la cybersecurity non è più qualcosa che si può dichiarare o rimandare, ma un sistema che deve funzionare, ogni giorno.
Al di là degli obblighi normativi, però, la vera domanda è un’altra: quanto è davvero pronta la tua azienda ad affrontare un attacco informatico?
Perché oggi il rischio non è teorico. È concreto, continuo e, soprattutto, spesso invisibile fino a quando non si manifesta con conseguenze già gravi.
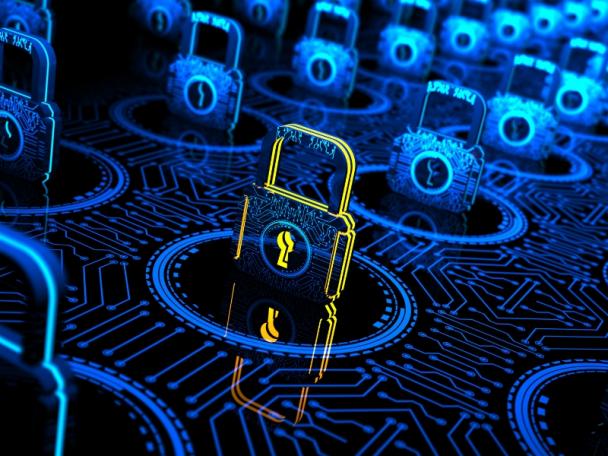
Le scadenze chiave del 2026
Nel corso del 2026, la NIS2 introduce alcune tappe fondamentali:
-
Gennaio 2026: obbligo di notifica degli incidenti entro tempi stringenti (24h / 72h)
-
Primi mesi dell’anno: strutturazione di processi, ruoli e gestione del rischio
-
Durante il 2026: estensione della sicurezza a fornitori e supply chain
-
Ottobre 2026: tutte le misure di sicurezza devono essere operative e verificabili
-
Fine anno: avvio di controlli, verifiche e responsabilità diretta del management
Sono passaggi chiari, ma il punto non è solo rispettare le scadenze: è arrivarci con una struttura davvero pronta.
Il vero problema: gli attacchi non iniziano quando te ne accorgi
Uno degli errori più comuni è pensare all’attacco hacker come a un evento improvviso. In realtà, nella maggior parte dei casi, un attacco inizia molto prima di diventare visibile.
Può svilupparsi nell’arco di settimane o mesi, sfruttando vulnerabilità minime, credenziali compromesse o accessi non monitorati. Nel frattempo si muove all’interno dei sistemi in modo silenzioso, senza generare segnali evidenti.
Quando emerge, spesso è già in fase avanzata. Ed è in quel momento che l’azienda si trova a gestire blocchi operativi, dati cifrati, attività ferme e ripercussioni che si estendono anche a clienti e fornitori. Il danno non è solo economico, ma anche reputazionale, e può compromettere la continuità del business.
Il punto critico, quindi, non è tanto subire un attacco perché oggi è una possibilità concreta per chiunque, ma non accorgersene in tempo.

Essere conformi non basta: serve essere pronti
La NIS2 introduce obblighi chiari, ma il suo obiettivo reale è molto più concreto: ridurre l’impatto degli attacchi. Essere conformi, da soli, non garantisce protezione. Quello che fa davvero la differenza è la capacità di individuare rapidamente un’anomalia, intervenire prima che si trasformi in un problema critico e continuare a operare senza interruzioni.
In questo scenario, la cybersecurity smette di essere un tema tecnico e diventa una componente essenziale della resilienza aziendale.
Da costo a leva strategica
Per molte aziende, la sicurezza informatica è ancora percepita come un obbligo o un costo da sostenere. Ma nel contesto attuale questo approccio è limitante.
Nel 2026, la cybersecurity diventa un fattore abilitante: significa garantire continuità operativa, trasmettere affidabilità a clienti e partner e mantenere una posizione solida in un mercato sempre più esigente e regolamentato.
Le aziende che si muovono per tempo non si limitano a evitare rischi, ma costruiscono un vantaggio competitivo concreto.
Contattaci per proteggere il futuro digitale della tua impresa.
Fonti dal web.
31/03/2026
Sei un rivenditore?
Clicca qui per accedere all’articolo personalizzato per i rivenditori Utax
Iscriviti alla newsletter
Resta informato sulle novità dal mondo dell’ufficio
In evidenza
NIS2 2026: non è solo una normativa. È il momento di capire quanto sei davvero esposto
Le scadenze chiave del 2026.
OLTRE LA STAMPANTE: LA CONTINUITÀ OPERATIVA NASCE DA PROCESSI INTELLIGENTI
Dalla scansione al cloud, senza complicazioni.
In questo numero
Chi ha detto che i giovani non stampano?
La stampa che si adatta al modo in cui lavoriamo.[continua]
Imprese italiane: le novità del 2026 per digitalizzare, innovare e lavorare meglio
Quali sono le opportunità da conoscere oggi per le imprese?[continua]
AI Act: la trasparenza diventa un requisito strategico. Le aziende sono pronte?
Cosa prevedono le nuove linee guida.[continua]
Utax Social